
Via el blog de Dancho Danchev, me entero de un chiste gráfico realizado por la gente de Ikarus, una compañía antivirus.
Es real el cambio que se viene dando entre creados de malware y empresas antivirus. Mientras que antes eran los últimos quienes corrían detrás del malware, teniendolo relativamente controlado, la situación se ha tornado más caótica.
La gran cantidad de malware hace necesario un enfoque conjunto de control, prevención y educación para mantener los códigos maliciosos a raya.
"is"
sábado, 5 de julio de 2008
Los últimos 10 años de la industria antivirus


Novedad de seguridad en Internet Explorer 8: Filtro XSS
Me enteró por el blog Security Vunerability Research & Defense de Microsoft, de una nueva funcionalidad de seguridad que será integrada en la Beta 2 de Internet Explorer 8, aún en desarrollo.
Esta nueva funcionalidad es un filtro XSS (cross-site-scripting) que busca proteger a los navegantes contra ese tipo de ataque, muy utilizado en la actualidad. Los ataques XSS son aquellos que aprovechan fallas de seguridad en el desarrollo de sitios web que pueden permitir, entre otras cosas, el acceso a las cookies del visitante, interactuar con su navegación en los sitios web para obtener información sensible, etc.
Dichas vulnerabilidades se deben, puntualmente, a que los desarrolladores de algunos sitios web no comienzan su trabajo pensando en la seguridad, dejando de lado controles básicos en su programación.
El filtro que se incorporará en Internet Explorer 8 bloqueará el acceso a aquellas URLs que puedan intentar aprovechar vulnerabilidades XSS, mostrando un mensaje de aviso al usuario. La funcionalidad es explicada en detalle en el blog de Internet Explorer de Microsoft.
Para evitar problemas de acceso a ciertos sitios web que puedan ser falsos positivos, la aplicación del filtro puede ser anulada por el propietario del sitio web, mediante una cabecera HTTP particular (X-XSS-Protection: 0).
En los comentarios del blog que anuncia esto ya se ven algunas preocupaciones al respecto de este filtro, tales como lo confuso que puede ser para el usuario promedio, así como la efectividad que pueda llegar a tener.
Vale recordar que el plugin NoScript de Mozilla Firefox ya protege contra muchos de estos tipos de ataques.
Es bueno, de todas formas, ver que Internet Explorer se va aggiornando a las necesidades de seguridad de sus usuarios.
"is"
viernes, 4 de julio de 2008
Congreso Seguridad en Cómputo 2008 / UNAM (México)
En la semana del 19 de Septiembre se llevará adelante el congreso anual de Seguridad en Cómputo, organizado por UNAM/CERT, que se compone de talleres y conferencias magistrales sobre todos y cada uno de los temas relacionados a la seguridad informática.
Más información sobre el evento se puede encontrar en:
http://congreso.seguridad.unam.mx/?idioma=es
Espero poder asistir :-)
"is"
Windows Server 2008, Firewall y Servicios
Es bien sabido que Microsoft viene trabajando en implementar cada vez más medidas de seguridad en sus sistemas operativos. Sus iniciativas pueden ser bien o mal recibidos, y considerarse acordes o no, pero eso no quita que no se esté haciendo.
Windows Server 2008 es el último miembro de la familia de sistemas operativos para servidores de Microsoft, lanzada durante este año, que implementa varias medidas de seguridad. Una de ellas es la integración de un firewall propio, al estilo de lo que Microsoft hizo con Windows XP SP2 y Windows Vista.
Esta es la primera vez que Microsoft incluye un firewall en su S.O. para servidores, y no solo eso, sino que viene activado por defecto.
Esta decisión está basada en el hecho de que hay una gran cantidad de equipos, con servicios directamente publicados en Internet, que no siempre tienen la seguridad adecuada para ello.
Por ejemplo, una investigación realizada por David Litchfield, de NGS Software, encontró que alrededor de 368.000 equipos con SQL Server son accesibles desde Internet, así como alrededor de 124.000 con la base de datos de Oracle.
Que estos servidores estén expuestos a Internet no quiere decir que sean vulnerables, pero que se encuentre un agujero de seguridad explotado con algún código 0-day puede llegar a hacerlos inseguros a todos al mismo tiempo.
En ese sentido, la recomendación es elegir una política de seguridad adecuada, que incluya un firewall de seguridad perimetral o en el mismo servidor, y por ello Windows Server 2008 lo trae activado.
Sin embargo, no todo el mundo lo sabe, y al migrar de plataformas anteriores (como Windows Server 2003) se puede encontrar con que sus servicios, como SQL Server, dejan de funcionar.
Por ello, el blog de seguridad SQL de Microsoft publicó un artículo con las acciones recomendadas a tener en cuenta en estos casos, que se aplican no solo a SQL Server, sino también a cualquier servicio que se tenga en Windows Server 2008 y pueda ser bloqueado por el firewall integrado.
Visto en el blog de Michael Howard.
miércoles, 2 de julio de 2008
Más seguridad para los usuarios de World of Warcraft
En esa línea, uno de los objetivos más comúnes de este tipo de códigos maliciosos es tratar de obtener credenciales de acceso a plataformas de juegos en línea tales como Lineage o World of Warcraft.
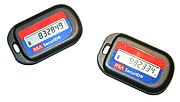
En respuesta a eso, Blizzard, la compañía detrás del World of Warcraft, ha lanzado el Blizzard Authenticator, una herramienta de seguridad adicional para sus usuarios, paga, y basada en hardware.
Este "Authenticator" no es otra cosa que un token basado en una llave USB, que permite tener una doble autenticación para ingresar a WoW: el usuario y contraseña tradicional, y un código aleatorio generado y autenticado por la llave USB.
Este tipo de herramientas ya está siendo utilizada para seguridad en algunas empresas, bancos y financieras, pero es poco común encontrarlo fuera de esos lados.
Es un excelente paso por parte de Blizzard, dado que World of Warcraft viene siendo uno de los objetivos más comúnes de los creadores de malware. Agregando una nueva capa de seguridad, brindarán una mejor experiencia a sus usuarios/clientes, y así podrán seguir haciendo crecer su negocio (obviamente).
Más información sobre el Blizzard Authenticator se puede encontrar aquí:
http://us.blizzard.com/support/article.xml?articleId=24660&rhtml=true
Más allá de que los tokens son una interesante medida de seguridad, es importante que no son infalibles, así que seguir practicando computación segura es recomendable para todos aquellos usuarios de World of Warcraft, token o no token, y para todos los que andamos por Internet a diario.
"is"
NOTA MENTAL: ¿Qué pasaría si todos los servicios en línea implementaran este tipo de tokens? ¿Cuántos tendríamos que tener? Da para pensar de nuevo en lo que es la seguridad vs. la usabilidad...
[La imagén fue tomada de Wikipedia]
Notas y estadísticas sobre seguridad y versiones de navegadores de Internet
Siguiendo con el análisis de las estadísticas relacionadas con las herramientas utilizadas por aquellos que acceden a este blog, que comencé con el tema de las versiones del Adobe Flash Player, paso ahora a revisar el tema de los navegadores.
Actualmente, el 65,87 % de los visitantes de este blog utilizan Internet Explorer, mientras que el 30,19 % están usando Firefox, siempre basándome en las estadísticas de los últimos 30 días.
Las estadísticas de las versiones de Internet Explorer no nos permiten saber exactamente si se está usando la última versión exacta, y con ello, la más segura, con todas las actualizaciones, porque el navegador solamente informa la versión "madre", es decir, si es 7.0, 6.0, etc. Al menos, solamente el 3 % de los visitantes de este blog utilizan versiones anteriores a la 6.0.
Pese a todo, si usamos Internet Explorer, tenemos que preocuparnos de mantenerlo actualizado, para lo cual lo ideal es activar las actualizaciones automáticas de Windows. Para quienes no sepan cómo, les dejo este enlace:
http://support.microsoft.com/kb/306525/es
Lo bueno es que con Firefox si podemos ver exactamente qué versión se está usando y por suerte, veo que las versiones utilizadas son de las más actuales (hasta hace unas horas):
- 62 % está utilizando la versión 2.0.0.14
- 18 % está usando la versión 3.0
- El resto está usando versiones más antiguas, incluso alguna que otra 1.x
Si no sabes cómo actualizar tu Firefox, es bastante simple:
- Abris el navegador
- Vas al menú Ayuda
- Elegis la opción "Buscar actualizaciones..."
- Si existen nuevas versiones para tu navegador, te propondrá descargarlas e instalarlas
Más información sobre últimas versiones de Firefox 2.x en:
http://www.mozilla.com/en-US/firefox/all-older.html#es
Con estas notas y comentarios sobre estadísticas, quiero que todos recuerden lo importante que es mantener el software que usamos actualizado, sobretodo en materia de seguridad de nuestra computadora. Si nuestro navegador no está actualizado, sin importar cuál es, el mismo puede contener bugs conocidos (siempre hay errores en el software) que podrían permitir "atacar" nuestro equipo cuando visitamos algún sitio web.
Manteniendo al día nuestras aplicaciones, haremos más segura nuestra experiencia en Internet. Lamentablemente, no todos hacen esto, como se puede ver aquí :-)
"is"
Herramienta de código abierto de análisis de sitios web, by Google
El día de hoy, Google liberó ratproxy, una herramienta que permite analizar sitios web en busca de potenciales vulnerabilidades varias.
Esta herramienta está pensada para analizar sitios de internet y automáticamente determinar posibles vulnerabilidades, así como priorizarlas y brindar información sobre las mismas.
Entre otras cosas, busca por posibles XSS, XSRF, inyecciones de datos, inclusiones potencialmente peligrosas, y mucho más. Lo interesante es que es gratis, de código abierto y puede incluso encadenarse con otras aplicaciones similares.
Para aquellos que estén interesados en probar esta aplicación, deben tener en cuenta que está pensada para usuarios avanzados, y no funciona directamente sobre Windows sin tener implementado cygwin previamente.
Más información en:
http://code.google.com/p/ratproxy/
http://code.google.com/p/ratproxy/wiki/RatproxyDoc
Suscribirse a:
Entradas (Atom)


