Mostrando entradas con la etiqueta otros. Mostrar todas las entradas

domingo, 13 de julio de 2008

Google 1 – Yahoo 0 (según Google Safe Browsing)

Hoy se me dio por probar qué resultados darían los dominios google.com y yahoo.com en la herramienta Google Safe Browsing que comentaba aquí dos meses atrás, y a la cuál podés acceder desde un recuadro en la derecha de este blog.

En los siguientes enlaces podrán encontrar los resultados de cada dominio al día de hoy:

- Google
- Yahoo!

El resultado de Yahoo! es lógico para una empresa de tal renombre, pero el de Google es llamativo, en la última parte, dónde la herramienta nos informa si el sitio ha alojado o no malware en los últimos 90 días:


Traduciendo: “Si, este sitio ha alojado malware en los últimos 90 días. Ha infectado 1 dominio, incluyendo hoyem.org”. ¿Google alojó malware en algún momento por alguna vulnerabilidad no conocida? ¿Error de la herramienta de Google? ¿Qué habrá pasado para que Google Safe Browsing informe esto del dominio Google.com?

jueves, 10 de julio de 2008

¡Cuánto amor!

Que los desarrolladores de malware tienen una relación de "amor-odio" con la comunidad antivirus es algo sabido, y sino, lean el siguiente post de Hispasec:

http://blog.hispasec.com/laboratorio/295

"is"

sábado, 5 de julio de 2008

Los últimos 10 años de la industria antivirus


Via el blog de Dancho Danchev, me entero de un chiste gráfico realizado por la gente de Ikarus, una compañía antivirus.

Es real el cambio que se viene dando entre creados de malware y empresas antivirus. Mientras que antes eran los últimos quienes corrían detrás del malware, teniendolo relativamente controlado, la situación se ha tornado más caótica.

La gran cantidad de malware hace necesario un enfoque conjunto de control, prevención y educación para mantener los códigos maliciosos a raya.

"is"

jueves, 26 de junio de 2008

Limpieza a Fondo


Visto en Cryptex

domingo, 18 de mayo de 2008

Feliz cumpleaños Segu-info!

Ayer, Segu-info, un sitio independiente de noticias y consejos sobre seguridad informática, que se ha convertido en una de las principales comunidades del sector, cumplió 6 años.

Desde aquí, ¡felicitaciones a CFB, SoloE y todos los que lo hacen posible!

"is"

viernes, 9 de mayo de 2008

¿Qué significan 0-day, zero day o día cero? (Lección 16)

Esta no era la siguiente lección que pensaba publicar, pero al final del post explicaré el por qué lo estoy haciendo :) (*)

El término día cero (que en inglés sería zero day o se designa a veces como 0-day) se puede aplicar al momento en que cualquier cosa se hace disponible. Si algo ya se conoce, no está en su día cero.

En cuanto a seguridad informática, se habla de vulnerabilidades 0-day, cuando se hace referencia a todos aquellas que previamente no son conocidas (siquiera por el fabricante del software, en teoría) y para las cuales no existe un parche, actualización o solucione que permita cerrar el agujero de seguridad.

De vez en cuando se encuentran exploits que aprovechan estas vulnerabilidades 0-day, lo cual las hace técnicamente más peligrosas, dado que no existe una solución para evitarlos.

Si hablamos de malware, aquel de día cero es específicamente cualquier nuevo malware para el cual aún no existen firmas específicas que sean capaces de detectarlo, y los cuales solamente pueden llegar a ser detectados a través de otros tipos de técnicas no reactivas.

En ambos casos, el concepto es simple: el día cero es aquel en el que la amenaza informática es conocida y a partir del momento en el que se puede actuar para detenerla. Si la amenaza no era conocida, ya que era de día cero, no puede haber una solución específica contra la misma.

“is”

(*) En un evento en el que me tocó estar como panelista, escuché de uno de los conferencistas, si se le puede llamar así, la frase “las firmas de antivirus son la mejor y única solución contra el malware 0-day”, diciendo que cualquier metodo, directamente, "no sirve". Esto es una falacia total dado que entre que dicho malware aparece (momento 0) hasta que la firma sea creada y liberada pasa un tiempo X durante el cual existe una ventana de vulnerabilidad a la que todos nosotros podemos ser susceptibles.

Si hay algo importante en la seguridad informática es evitar el alarmismo y la falacia para vender productos, sino intentar educar lo mejor posible a las personas para que comprendan el alcance el problema y así puedan elegir la solución que más les conviene. Si la comunidad de expertos en el tema no explica las cosas correctamente, o si no es tan “experto” cómo dice serlo, vamos a tener más problemas en lugar de trabajar en evitarlos. “Por lo menos así, lo veo yo”, parafraseando a G. Nimo.

sábado, 19 de abril de 2008

Back online

Después de una semana sin Internet en casa por problemas técnicos con el servicio, ya estoy de vuelta conectado a la red, así que intentaré mantener el flujo de posts nuevamente :-)

"is"

viernes, 28 de marzo de 2008

Me sentí completamente identificado...

No me pasó nunca, pero no estoy tan lejos:


Visto en el Blog de Hispasec.

"is"

Chocolate por la noticia... Malware desde fábrica...

Al menos en mi país, cuando algo es muy pero muy obvio, se le suele decir "chocolate por la noticia" al interlocutor... Esa frase es lo primero que me vino a la cabeza cuando leí este titular recién:

> Se descubrió que los virus también pueden venir de fábrica

Respeto mucho a Canal-AR, me gusta su medio, y lo que hicieron fue tomar una noticia publicada por Associated Press, que lamentablemente, no tiene pies ni cabeza.

Si, puede pasar que un equipo electrónico de algún tipo salga infectado por un malware de fábrica, pero de no se descubrió ahora... es más viejo que Windows. Paso con unos iPod de Apple hace unos años, y también con software de HP, como por ejemplo acá:

http://www.hispasec.com/unaaldia/2781


¿Cómo no va a seguir pasando? Es lógico; la seguridad en muchas cosas no es tan prioritaria como debería, y por ende, pueden pasar estas cosas... Lástima que AP no haya chequeado el tema antes de publicar algo como eso.

"is"

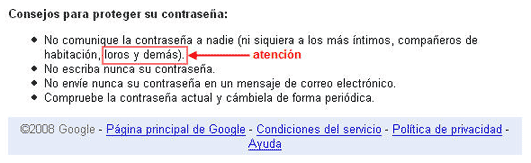
El loro hacker

Estos de Google están en todo. Recomiendan no comunicar la contraseña a nadie (algo lógico), ni siquiera a tu loro (???????).


Miren que soy paranoico, pero eso me sobrepasa ampliamente.
Visto en Microsiervos.

domingo, 23 de marzo de 2008

Para muestra, alcanza un botón

Para muchos encargados de seguridad informática, el malware no tiene la prioridad que tienen otras actividades de gestión, monitoreo, auditoria y otras yerbas. Pero, más allá de eso, sigue siendo uno de los temas que más afecta las empresas (ver último informe del CSI).

El alcance que el malware pude tener sobre la infraestructura tecnológica de una compañía es grande, pero se menosprecia en muchos casos.

Basta con escuchar de un caso específico como el que nos cuenta Sebastián en su blog:

http://unmundobinario.wordpress.com/2008/03/22/%c2%bfcuanto-dano-puede-causar-un-malware/

Si un malware en un único equipo infectado puede causar una disrupción de la conexión a internet de una empresa de 400 empleados, ¿no es hora de que se tome más en serio el tema por los CISO, CSO y todas esas siglas que tanto les gusta ostentar?

"is"

sábado, 22 de marzo de 2008

No responda este mensaje...

Muchos de nosotros recibimos notificaciones y mensajes de los servicios de Internet que utilizamos. Estos mensajes nos son enviado en forma automática, y el remitente del mismo usualmente es una dirección inexistente tal como noresponder@dominio.com o noreply@dominio.com, entre otras tantas opciones.

Es una práctica muy común cuya intención es que el destinatario comprenda que no debe responder al mensaje, además de eviar recibir muchas notificaciones de rebotes de correo (p.e. por direcciones de destino inexistentes) en alguna casilla real.

Más allá de eso, muchos usuarios desconocen de esto y por ende, responden a los mensajes a esas inexistentes direcciones. En la mayoría de los casos, dicha dirección simplemente no recibe mensajes, por lo que la respuesta del destintario, se pierde.

Ahora, ¿qué pasa cuando no se usan direcciones de un dominio propio de la fuente del mensaje? Si observan las direcciones de ejemplo que puse más arriba, verán que las mismas corresponden a un sitio (dominio.com) que existe pero no está en uso. Si enviamos un mensaje de correo allí, no sabremos realmente quien lo recibirá o si alguien realmente lo verá o no.

Sobre este caso hay un interesante, y extraño, post en el blog de seguridad del Washington Post, llevado adelante por Brian Krebs, el cual nos trae una entrevista al dueño del dominio donotreply.com (en español, no responder . com).

Parece ser que varias empresas y negocios de Estados Unidos envian notificaciones a sus usuarios y clientes usando una dirección con ese dominio como remitente. No lo hacen con ninguna intención, en teoría, sino que lo hacen para que quede claro al destinatario que no debe responder... pero mucha gente lo hace igual y quien recibe esas respuestas no son las empresas que envian el mensaje sino Chet Faliszek, el dueño del dominio donotreply.com.

Chet ha recibido muchas cosas que deberían no haber sido enviadas a desconocidos (documentación confidencial, por ejemplo) debido a que algunas empresas y financieras hacen envios a sus clients poniendo una dirección con su dominio como remitente.

Más en Security Fix, el blog sobre seguridad del Washington Post:
http://blog.washingtonpost.com/securityfix/2008/03/they_told_you_not_to_reply.html

La culpa no la tiene Chet, sino los administradores de esas empresas y financieras que deberían usar una dirección de correo que controlen como remitente, en lugar de una de un dominio existente.

Para clarificar un poco el tema, les dejo este simple gráfico:


Esto funciona así:

  1. Nosotros recibimos una notificación desde una empresa que utilizamos normalmente llamada suservicio.com.
  2. Al recibirlo, respondemos al mensaje para hacer alguna consulta a dicha empresa o para enviarles información porque nos la solicitan.
  3. Dado que dicha empresa usa una dirección @donotreply.com en lugar de una @suservicio.com como remitente de la notificación cuando nosotros respondemos, no lo hacemos a la empresa, sino al servidor de Chet
  4. Chet entonces recibe nuestra respuesta y no la empresa

Este tema no es tan peligroso como parece pero si muestra dos claras malas costumbres:

  • Las empresas deben ser más cuidadosas con los envios que hacen a sus clientes. Las direcciones de remitente de las notificaciones que envien deben ser cuentas en dominios que controlen adecuadamente y no inventadas y sin verificación
  • Los usuarios tenemos la mala costubre de no leer correctamente todo el contenido del mensaje. Normalmente, esas notificaciones le dan al destinatario información de cómo es la forma correcta de comunicarse con el servicio pero el mismo no presta atención y responde igual, enviando el mensaje a direcciones que no conoce

Interesante caso para ilustrar que los usuarios debemos ser más responsables con lo que hacemos y prestar atención a los mensajes que recibimos.

"is"

NOTA AL PIE: dominio.com y noresponder.com son dos dominios que actualmente no muestran ninguna página ni servicio en particular; suservicio.com es el sitio de una empresa existente cuyo dominio se utilizó solamente para ejemplificar el caso en cuestión y no tiene ninguna relación con lo comentado en este post.

viernes, 21 de marzo de 2008

Virus para Mac


PD: Que quede claro que está hecho por una compañía dedicada al diseño... :-)

miércoles, 19 de marzo de 2008

Nos deja Author C. Clarke, un genio

Me entero via otros blogs que Sir Author C. Clarke, uno de los visionarios de la ciencia ficción, nos abandonó hoy a los 90 años. Nos deja un legado inmenso en todo sentido, tanto en su obra como tal como en lo que influyó en muchos de los desarrollos tecnológicos.

Clarke fue el autor de muchas obras importantes, como Odisea en el Espacio, donde conocemos a HAL 9000, cuyo significado en inglés es Heuristically programmed Algorithm Computer, allá por 1968. En una de las obras de la serie, HAL 9000 intenta ser detenido a través de un virus informático (3001: Odisea en el Espacio, de 1997) donde vemos como Clarke incursiona cada vez más en temas como la inteligencia articial y la informática.

No solo allí Clarke incursiona en ese tema, sino también en Cuarentena, una historia que fue publicada por primera vez en 1977, donde robots de otro planeta son infectados por virus de computadoras.

Su asociación con la tecnología y la ciencia ficción, uniéndolas en algunos puntos al hacerse realidad algunas de sus invenciones, siempre ha sido fascinante. Lo vamos a echar de menos, sin dudas.

Via TechCrunch y Microsiervos.

"is"

jueves, 13 de marzo de 2008

Sensaciones sobre Segurinfo 2008

No voy a hacer una cobertura porque justamente mi papel en el evento no fue exactamente el de un asistente normal, ya que participé como disertante, expositor y otras tantas cosas.

Mis sensaciones al dejar el evento fueron que de los que he ido hasta ahora (los últimos 3, incluyendo el actual), fue por lejos el mejor en cantidad de asistentes, contenido, e intenciones, muchas de ellas logradas.

En este tipo de eventos siempre se puede uno quejar de temas relacionados con la organización, pero lo mismo no viene el caso, aunque queda claro que siempre se puede mejorar.

Mis sensaciones fueron completamente positivas, la calidad de los disertantes fue muy buena, y las presentaciones en general, sacando algunas que se pasaron de comerciales, fueron muy instructivas.

Felicitaciones a todos aquellos que hicieron de este evento un referente en el tema de la seguridad una vez más.

"is"

sábado, 26 de enero de 2008

Versión para móviles de este blog

Gracias a un post en el blog de Denken Über, acabo de agregar un enlace en esta página que formatea Virus Attack! para que sea visualizado mejor en telefonos móviles.

Gracias Denken!

viernes, 25 de enero de 2008

Canción sobre Alerta de Virus

Realmente, me causó mucha gracia cuando lo encontré. Otra más de Weird Al Yankovic.

Es un video y canción sobre un alerta de virus. Les dejo el enlace porque no se permite embeberlo desde YouTube:

http://www.youtube.com/watch?v=k-GaRKDsz-Y

Y en este enlace le dejo la letra:

http://www.seeklyrics.com/lyrics/Weird-Al-Yankovic/Virus-Alert.html

Muy curioso...

"is"

lunes, 31 de diciembre de 2007

Feliz año 2008

Simplemente, quería desearles a todos los que lean estas líneas, un muy feliz año 2008, y si es posible, libre de virus y malware.

El próximo año veremos mucho malware orientado, específicamente a seguir robando datos sensibles de los usuarios, a través de múltiples vias, desde mensajes de correo electrónico hasta por sitios web y mensajeros instantáneos, por lo que a tener cuidado.

Qué tengan un excelente año, y que lo disfruten!

domingo, 16 de diciembre de 2007

Viajes, blog y Feliz Navidad

Amigos míos, como habrán notado, nuevamente estoy en un momento donde no he tenido tiempo para postear mucho. Esto se debe a mis actividades laborales, que para esta época del año, se complican en demasía.

He estado nuevamente de viaje por el norte del continente americano, entre reuniones y reuniones, y eso me ha tenido no solamente lejos del blog, incluso alejado de la computadora en si misma :)

Por si las dudas, uno nunca sabe que pasará, les dejo un fuerte deseo de que tengan una excelente época navideña y un aún mejor comienzo de año! No es que no piense postear nada hasta el 2008, ... ¡pero nunca se sabe!

Si navegan por internet en estas fiestas, lleven abrigo que hace frio, y no quiero que se me resfrien.

"is"

viernes, 23 de noviembre de 2007

Superamos los 100 posts!

Increíble... Cuando comencé esta aventura del blog, no sabía como iba a seguir. Con algunos altibajos, llegué hoy a superar los 100 posts, una interesante medida.

Este que están leyendo ahora sería el post 102 y reivindica la aventura comenzada allá por finales de Febrero de este año.

Les agradezco a todos los que se suman y leen este blog, y espero les resulte interesante y útil. La idea es seguir creciendo, agregando más material, compartiendo y ayudando a que Internet sea un lugar más seguro.

¡Gracias a todos!