domingo, 4 de mayo de 2008

Google, Yahoo!, spam, redirecciones y malware

A alguien le va a caer mal, pero lo tengo que decir igual: no prestaron atención y ahora los usuarios pagan las consecuencias.

Hace 36 días reporté a Google un problema con falta de chequeos en las redirecciones de uno de sus scripts (iclk), y me confirmaron la recepción de esto, así como se me informó que iban a trabajar en resolver el problema.

Al día de hoy, sigue sin ser resuelto, y no solo eso, sino que hoy me encontré en mi casilla de email, un correo que aprovecha dicha redirección para distribuir malware.

El mensaje recibido tiene las siguientes cabeceras:

De: Yahoo multimedia (multimedia@yahooargentina.com)
Asunto: Tenes novedades de tu amigo

Y el contenido simula ser una tarjeta enviada por un amigo, como la siguiente:

Al hacer click en los enlaces de dicha postal, seremos llevados a la descarga de un archivo yahoo.exe que está alojado en ciertas páginas alrededor de Internet.

Los enlaces en cuestión aprovechan un script alojado en las páginas de Google, usado para redirecciones de clicks, que no chequea la página de destino. Este tema es el que publiqué en este blog hace tiempo, reporté personalmente a Google, y aún no ha sido resuelto.

El archivo malicioso, que según VirusTotal, es un troyano bancario, está alojado en sitios de Internet cuya seguridad parece haber sido vulnerada, dado que son sitios reales de empresas/servicios que seguramente están alojando malware sin saberlo.

Los enlaces, en este caso, son (se han modificado para que no puedan afectar a quienes visiten este blog):

http://www.google.com/pagead/iclk?[XXXXXX]&adurl=http://www.librosdesegundamano.com/[XXXXXX]/yahoo.exe

http://www.google.com/pagead/iclk? [XXXXXX]&adurl=http://www.dinastia.g12.br/[XXXXXX]/yahoo.exe

http://www.google.com/pagead/iclk?[XXXXXX]&adurl=http://www.lana-grossa.de/[XXXXXX]/yahoo.exe

Quien creó el mensaje en cuestión, aprovecha la imagen de Yahoo! para ganar la confianza del destinatario (ingeniería social), y la de Google tanto para eso como para, por ejemplo, saltear posibles filtros que pueda haber a nivel de servidores que prevengan ciertas URLs, pero permitan el acceso a Google.

Espero que ahora Google si resuelva este error de diseño en su sitio a fin de que deje de ser utilizado para cosas como estas. Cada vez más spammers, phishers y creadores de malware están aprovechándolo para redirecciones.

Entretanto, este es otro caso que demuestra que no debemos confiar en todo lo que recibimos por correo, menos aquello que no solicitamos, diga venir de quien sea, un amigo o una empresa archi-conocida...

“is”

lunes, 28 de abril de 2008

¿Qué es el typosquatting? (Lección 15)

¿Alguna vez les pasó que al escribir el nombre de una página web en la barra de direcciones de su navegador terminaron en una página que no era a la que querían ingresar? Si la respuesta es sí, lo más probable es que hayan sido “víctimas” de quienes se aprovechan de la técnica conocida como typosquatting.

Esta técnica tiene como fundamento algo que sucede más a menudo de lo que uno cree: cometer errores al querer escribir URLs (*) de las páginas a las que queremos acceder.

Los errores más comunes que podemos cometer los usuarios de Internet cuando queremos escribir la dirección de un sitio web son, entre otros:

  • Confusión del nombre de la página por estar la misma en otro idioma.
  • Error ortográfico por no conocer el nombre exacto de la página.
  • Error ortográfico por escribir rápido o sin prestar atención.
  • Utilizar singular en lugar de plural o viceversa.
  • Equivocarse en la “extensión” del dominio (p.e., usar .com.ar en lugar de .com)
Todo lo anterior nos lleva a que, equivocadamente, al querer ingresar a una página particular - por ejemplo, virusattack.blogspot.com - terminemos en otra por no escribir bien su nombre - por ejemplo, escribir por error virusatack.blogspot.com o virusattak.blogspot.com (+).

Para buscar una analogía de la vida cotidiana, es lo mismo que si vamos al departamento de un amigo nuestro, al tocar el timbre, en lugar de hacerlo en el piso 5to., lo hagamos en el 4to.

Dado que es normal que cometamos este tipo de errores, algunas personas registran nombres de dominios similares a los de empresas, organizaciones y servicios de internet varios, a fin de que si nos equivocamos, terminemos en esta página “falsa” que no era a la que queríamos acceder.

Esta técnica es aprovechada para, entre otras cosas, lo siguiente:
  • Páginas con publicidad sobre otros productos, sitios y servicios, donde el que la mantiene, puede llegar a recibir ingresos por cada click que se haga en ella, entre varios otros fines comerciales
  • Distribuir todo tipo de malware
  • Redirigir a sitios pornográficos
  • Realizar ataques similares al phishing (por ejemplo, si la web de nuestro banco es bancovirusattack.com, un atacante podría registrar bancovirusattack.org para armar un sitio idéntico al original y así hacernos caer en la trampa)
Un caso muy conocido de typosquatting es el que sucede con los dominios de Camerún (que son los .cm) donde si escribimos mal el dominio, y lo terminamos con esa extensión, terminaremos en una página donde se nos muestra publicidad, sin importar cual sea la página que escribamos mal.

Por este tipo de técnicas que son usadas malintencionadamente es que es importante que tengamos cuidado con todo lo que hacemos en Internet, incluyendo escribir una el nombre de la dirección de un sitio web en nuestro navegador.


(*) URL: significa Uniform Resource Locator y, a efectos prácticos, viene a ser el nombre de una página o sitio web. Para una explicación más completa, visitar la definición de URL en Wikipedia.

(+) Dichas páginas, si existen, no tienen nada que ver con este blog, por lo que no recomendamos visitarlas. Al momento de escribir este post, no existían.

domingo, 27 de abril de 2008

Ciertas tendencias de técnicas de phishing se afianzan

Distintos investigadores de seguridad informática han comentado recientemente sobre como ciertas técnicas de phishing que se han usado esporádicamente en el pasado se han ido afianzando notablemente durante los últimos tiempos.

Entre estas tendencias ya afianzadas, se destacan dos de ellas, de las que hablaré a continuación.

La primera de ellas es la utilización de equipos infectados, que forman parte de las propias botnets que envían el phishing, para alojar los sitios falsificados de entidades bancarias y demás objetivos de los atacantes.

De esta forma, en lugar de crear sitios específicos, con dominios propios similares a los de las entidades bancarios, los responsables detrás del phishing, instalan un servidor web en el equipo de algún usuario infectado y éste, sin saberlo, termina colaborando con la estafa.

Una vez hecho, preparan el mensaje de phishing para que cuando los destinatarios hagan click en los enlaces del mismo, sean llevados al servidor web instalado en el equipo del usuario infectado.

La otra técnica es la explotación de vulnerabilidades en sitios web de empresas y organizaciones, para alojar allí las páginas de las entidades suplantadas, y así también evitar tener que crear el sitio y dominio desde cero.

Con esto, los atacantes diversifican las fuentes desde donde pueden conseguir información de aquellos que caen víctimas del phishing.

Un “valor agregado” para la primera de las técnicas es que, sin lugar a dudas, debe ser más difícil dar de baja un sitio de phishing alojado en el equipo infectado de un usuario de Internet, que hacer lo propio en un servidor cualquiera. Seguramente, esta es una de las principales razones por la que los que están detrás de este tipo de estafas están aplicando cada vez con mayor frecuencia esta técnica.

Lo mejor que podemos hacer para evitar ser parte de esto, es intentar mantener nuestro equipo seguro, siguiendo las mejores prácticas de seguridad, instalando antivirus y firewall, y aplicando las últimas actualizaciones de seguridad de nuestro sistema operativo, navegador y aplicaciones más utilizadas.

“is”

Fuente: El blog de Dancho Danchev

Polémicas sobre el UAC de Windows Vista

UAC son las siglas para User Account Control (Control de Cuentas de Usuario, en inglés), una funcionalidad de seguridad implementada por Microsoft en Windows Vista.

El objetivo con el que fue desarrollado fue mejorar la seguridad del sistema operativo limitando las acciones que un usuario normal puede realizar en su computadora a fin de evitar que cualquier software sea ejecutado sin permisos de administración.

Por ejemplo, si un usuario quiere instalar o desinstalar aplicaciones, instalar controladores de dispositivos, modificar parámetros sensibles de configuración del sistema operativo (firewall, cuentas de usuario, etc), deberá tener permisos de administrador y/o confirmar dicho cambio cuando se le presenta una ventana como la siguiente:


Esta funcionalidad fue ampliamente criticada, por diversos motivos, entre ellos, lo incomoda que es para el usuario promedio, así como debido a que complicaba notoriamente la compatibilidad con aplicaciones anteriores a Windows Vista.

Ya a comienzos del 2007 se encontraron algunas vulnerabilidades en UAC, como por ejemplo, la que permitía cambiar el sistema de identificación mediante colores que incluye esta funcionalidad.

Ahora, durante Abril de 2008, la polémica sobre esta funcionalidad reapareció. Primero, por los dichos de David Cross, un gerente de producto de Microsoft, que durante la última conferencia RSA dijo, literalmente: “La razón por la que pusimos UAC en la plataforma Vista fue para molestar a los usuarios – Lo digo en serio”.

Lo anterior se basa en, según Cross, una estrategia de Microsoft para así lograr que los desarrolladores de software programen en forma más segura, evitando que sus aplicaciones necesiten privilegios de administrador para ejecutarse (y así evitar que UAC detuviera el programa o pidiera confirmación para el inicio del mismo).

Los dichos polémicos de Cross nunca fueron desmentidos, y demostraron una “inusual” forma de hacer las cosas por parte de Microsoft.

La pregunta es entonces, ¿por qué no lo anunciaron así desde un principio en lugar de venderlo como la gran panacea que mejoraría la seguridad de Windows? El malware sigue existiendo, y no se ha detenido, UAC o no UAC…

“is”

Para más información sobre UAC:
http://en.wikipedia.org/wiki/User_Account_Control

Para información de cómo activar o desactivar UAC en Windows Vista:
http://www.somospc.com/2007/03/19/desactivar-uac-en-windows-vista-en-5-pasos

NOTA: Lo primero que hice cuando comencé a usar Windows Vista fue desactivar UAC… No creo que eso haya hecho mi sistema más inseguro...

sábado, 26 de abril de 2008

Eventos sobre Robo de Identidad

En estas próximas dos semanas se van a estar realizando dos eventos sobre robo de identidad:

  1. Conferencia sobre Robo de Identidad en la UB
    30 de Abril - 18.30 a 22.30 hs
    Entrada Libre y Gratuita

    http://www.identidadrobada.com/site/index.php
  2. Gestión de la identidad en la Era Digital en IPUFA
    6 de Mayo - 08.30 a 18.30 hs
    Inscripción: $ 200 (pesos argentinos)

    http://cxo-community.com.ar/index.php?option=com_events&task=view_detail&agid=26&year=2008&month=04&day=23&Itemid=28

"is"


Noticias importantes de la semana: ONU y ley de delitos informáticos

Les dejo algunas noticias importantes que se conocieron en esta semana relacionadas con la seguridad:

"is"

miércoles, 23 de abril de 2008

Lo que Google hace contra el malware

No, Google no tiene pensado lanzar su propio antivirus (al menos no hay indicios por ahora :-P), pero si viene trabajando junto a la comunidad de seguridad informática para proteger a los usuarios de internet, intentando evitar a sitios de internet que puedan contener malware.

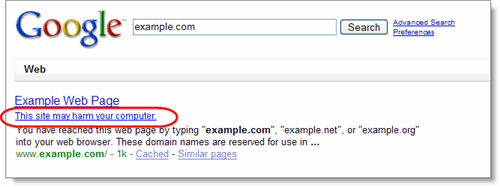
Por ejemplo, si cuando realizamos una búsqueda, los resultados incluyen un sitio que fue reportado como contenedor de malware, veriamos un mensaje como el que sigue debajo del título del sitio:


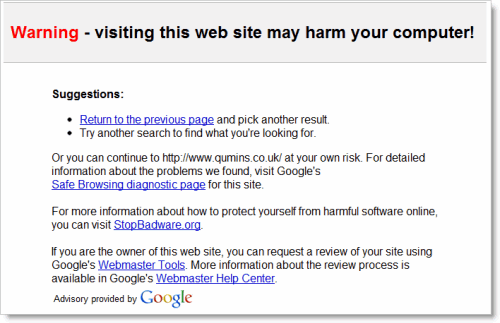
Si, pese al aviso, hacemos click en el título de la página, y queremos entrar al sitio de todas formas, Google volverá a advertir con una página previa como la siguiente:


De aquí, podemos seguir bajo nuestra propia responsabilidad, pero Google ya hizo su parte.

Si queremos colaborar con la iniciativa, Google nos invita a que reportemos aquellas páginas que contengan malware, a fin que, una vez evaluadas, también sean filtradas como se explica más arriba.

Lo anterior se puede hacer a través de la próxima página:

http://www.google.com/safebrowsing/report_badware/

Con esto, Google además recolecta información muy útil, como el gráfico a continuación:


Dicho gráfico muestra la ubicación geográfica de los servidores alojando malware que ha encontrado Google hasta el momento.

Ahora bien, ¿qué pasa si Google ha marcado un sitio como conteniendo malware, y ahora el mismo no lo tiene más? Esto se pueda dar cuando un sitio legítimo se ve comprometido de alguna manera por algún código malicioso, el responsable del sitio arregla el problema y quiere que todo vuelva a la normalidad para quienes encuentren un enlace a su web en las páginas de resultados de Google.

Por suerte, existen formas de solicitar a Google que revea el filtrado que realiza del sitio, a través de las herramientas para Webmasters del buscador, tal como se explica en este enlace:

http://googlewebmastercentral.blogspot.com/2007/08/malware-reviews-via-webmaster-tools.html

Y de paso, en este otro enlace, Google brinda recomendaciones para tener en cuenta cuando un sitio se ha visto comprometido:

http://googlewebmastercentral.blogspot.com/2008/04/my-sites-been-hacked-now-what.html

Interesantes iniciativas de la marca más valorada del mundo :)

"is"

PD: A todo esto, me pregunto, con tanto interes por el malware y la seguridad informática, ¿por qué todavía no resolvieron el problema que reporte en los redireccionamientos de las páginas de Google?